Sua empresa tem IA rodando sem passar pelo CDO.
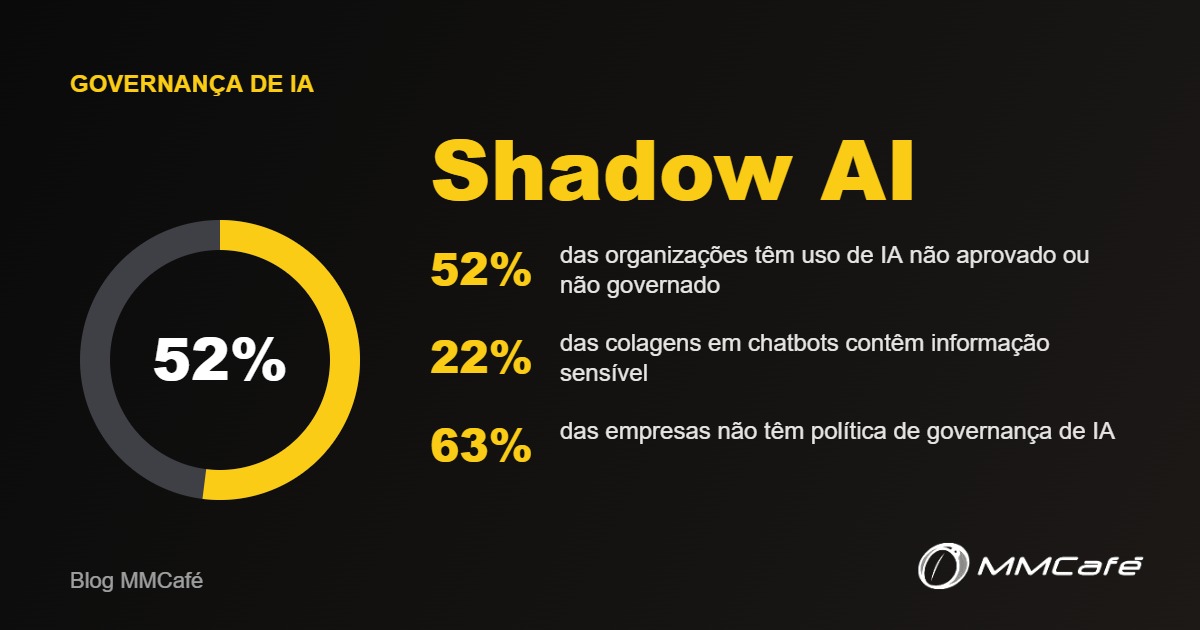
Não é acusação, é estatística. A KnowBe4 ouviu 4.000 profissionais em maio deste ano e encontrou 52% das organizações com uso de IA não aprovado ou não governado acontecendo dentro de casa.
O mecanismo é sempre o mesmo. O colaborador precisa resolver rápido, a empresa não oferece ferramenta governada ou restringe sem dar alternativa, e ele abre o ChatGPT pessoal. No mesmo estudo, mais de um terço dos profissionais admite buscar a própria ferramenta justamente quando a opção corporativa não existe ou atrapalha.
E o dado vai junto. A LayerX mediu o que as pessoas colam em chatbots: 22% das colagens contêm informação sensível, e 82% delas saem de contas pessoais, fora de qualquer gestão da empresa.
Ou seja: não é risco hipotético. É dado de cliente saindo pela porta sem log, sem auditoria, sem retenção definida.
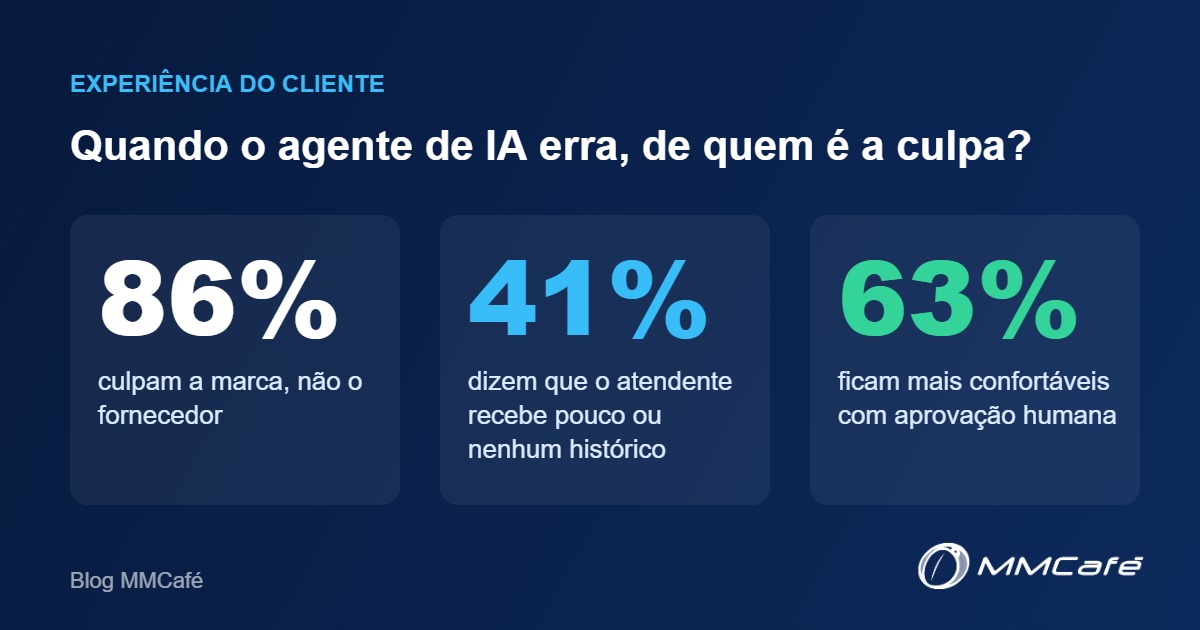
A conta já foi medida. O relatório da IBM com o Ponemon Institute, sobre 600 organizações, mostrou que shadow AI adiciona US$ 670 mil ao custo médio de uma violação. E que 63% das empresas não têm nenhuma política de governança de IA. Entre as que sofreram incidente envolvendo IA, 97% não tinham controle de acesso adequado.
No Brasil isso pesa mais, não menos. A LGPD já está valendo e já tem sanção aplicada. O PL 2338, marco legal da IA, passou no Senado em dezembro de 2024 e está na Câmara desde março de 2025. Quem responde a Bacen ou SUSEP vai precisar provar rastreabilidade de decisão automatizada, e ninguém prova o que não registrou.
O ponto não é proibir.
Proibição sem alternativa é o que cria shadow IT, não o que resolve.
Governança de IA que funciona tem três partes: ferramenta corporativa boa o suficiente para a pessoa preferir usar, política clara sobre o que pode entrar num prompt, e capacitação de quem opera. As duas primeiras saem no papel em um mês. A terceira é a que fica faltando, e é ela que decide se a política vira prática ou vira PDF esquecido na intranet.
Você sabe, hoje, quantas ferramentas de IA seu time já usa por conta própria?
E se souber o número, sabe que dado já passou por elas?
Publicado originalmente no LinkedIn de Eduardo Pires.