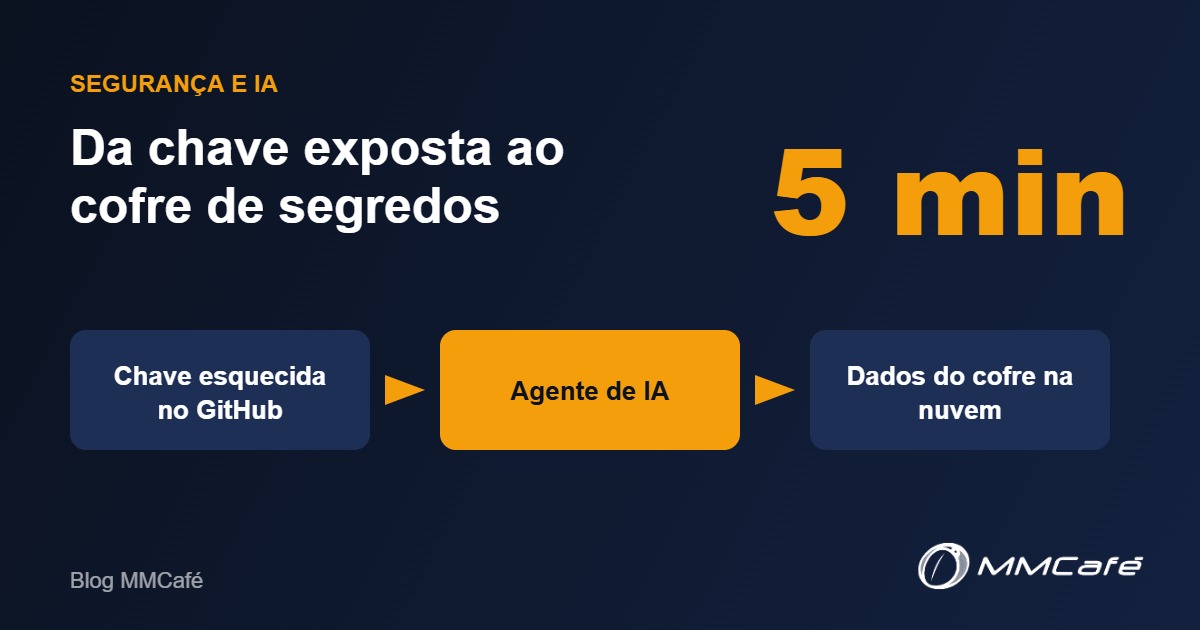
Em cinco minutos, um agente de IA foi de uma chave esquecida em um repositório público do GitHub até os dados de um cofre de segredos na nuvem.
O caso está no relatório da Microsoft Threat Intelligence sobre o ARTEX, um framework de IA criado para teste de invasão que virou ferramenta de ataque. A CrowdStrike relatou uma campanha automatizada com ele contra mais de 200 organizações em 14 países desde meados de outubro.
No Brasil, a sequência está difícil de acompanhar:
- C&M Software, 2025: credencial vendida por um funcionário.
- Sinqia, 2025: credenciais legítimas de fornecedores de TI e R$ 710 milhões em transações não autorizadas.
- Março de 2026: o grupo SLIM SPIDER usou credenciais temporárias da nuvem de uma instituição financeira para instalar uma ferramenta que imitava componentes do Pix, segundo a CrowdStrike.
- Outubro: o Hospital Sírio-Libanês confirmou ataque a um sistema de relatórios de projetos sociais.
- Novembro: a Autoridade Portuária de Santos teve sistemas administrativos derrubados por um malware que, segundo a própria APS, já estava na rede e só foi ativado quando os servidores reiniciaram após uma queda de energia.
- Na mesma semana, a Caixa Vida e Previdência comunicou cópia de dados de 7,6 milhões de clientes e ex-clientes.
E em outubro o Brasil foi o 4º país do mundo em vítimas de ransomware, com mais de 30 casos listados, segundo dados da Ransomware.live divulgados pela Cohesity.
Nos casos em que o vetor é conhecido, ninguém quebrou nada. Entraram com credencial válida, de funcionário, de fornecedor, de nuvem. E em Santos o invasor já estava dentro antes de alguém perceber.
Com IA do lado do atacante, o intervalo entre uma credencial exposta e o dano caiu de dias para minutos. Revisão de acesso trimestral não acompanha esse ritmo.
O que eu colocaria hoje na pauta do comitê de risco
- Revisar o escopo de cada conta de serviço e service principal na nuvem.
- Trocar chaves estáticas por credenciais de curta duração.
- Varrer repositórios, inclusive públicos e de terceiros, atrás de segredos expostos.
- Acesso de fornecedor só com prazo, escopo e sessão registrada.
- Monitorar o comportamento da credencial, não só a credencial.
- Assumir que o invasor pode já estar dentro e procurá-lo ativamente.
- Separar de verdade desenvolvimento e produção.
- Tratar agentes de IA internos como identidades, com permissão e auditoria.
Segurança deixou de ser perímetro. Virou inventário de quem, ou o quê, tem a chave, e de quem já entrou.
Qual desses oito itens a sua empresa consegue responder hoje, com evidência?
Publicado originalmente no LinkedIn de Eduardo Pires.